Pesquisa contínua que impulsiona a defesa cibernética

O SecureSt8 Labs investiga novos vetores de ataque, arquiteturas de agentes autônomos e segurança para inteligência artificial, transformando descobertas técnicas em algoritmos proprietários de proteção.

IA para Segurança

Desenvolvimento de agentes defensivos, análise de alcançabilidade de falhas e automação de triagem.

Segurança para IA

Postura de segurança, governança de modelos, servidores MCP e mapeamento de caminhos de ataque.
O desafio da consolidação e governança na era do cibercrime acelerado
Destaque • Entrevista

30 de setembro de 2026

Em entrevista à Inovativos, Neife Urbano de Araujo, cofundador e CEO da SecureSt8, fala sobre consolidação de ferramentas…

Publicações técnicas e estudos de caso

Relatórios técnicos, investigações de incidentes e artigos produzidos pelo nosso time de pesquisa.
O desafio da consolidação e governança na era do cibercrime acelerado
Entrevista Segurança para IA Ameaças e Vulnerabilidades
Em entrevista à Inovativos, Neife Urbano de Araujo, cofundador e CEO da SecureSt8, fala sobre consolidação de ferramentas…
SANS Internet Storm Center
Artigo Técnico Segurança para IA Ameaças e Vulnerabilidades
An AI honeypot captured a semi-autonomous coding agent harvesting, validating and re-serving stolen LLM access through its own…
SANS Internet Storm Center
Artigo Técnico Segurança para IA Ameaças e Vulnerabilidades
A relabeled inference honeypot received a real coding-agent session, history and tool manifest included. The case shows how…

Pesquisa aplicada com alcance global

Startup brasileira sustentada por pesquisadores com mais de 25 anos na linha de frente, presença em SANS ISC, RSA, FIRST e descoberta do ransomware Mamba.

SANS ISC

RSA

FIRST

Uma década de pesquisa antes do primeiro código

A SecureSt8 é fruto da vivência prática de pesquisadores que atuam há mais de 25 anos na resposta a incidentes críticos, desenvolvimento de soluções pioneiras e fóruns globais de cibersegurança.

2016
Descoberta Global

Descoberta do ransomware Mamba

Identificação, análise reversa pioneira e batismo de uma nova variante global de ransomware que utilizava criptografia de disco completo para extorsão corporativa.
Local: Global • Investigação de Ameaças
2017
Fórum Internacional

SANSFIRE Washington

Apresentação técnica no evento de treinamento e inteligência do SANS Institute sobre análise de tráfego e resposta a incidentes.
Local: Washington, DC (EUA) • SANS Institute
2017
Parceria e Comunidade

SANS Data Breach Summit Chicago

Participação técnica no summit de violações de dados, consolidando o início da parceria formal com o SANS e a atuação de Renato Marinho como Incident Handler do Internet Storm Center.
Local: Chicago, IL (EUA) • SANS Institute
2017
Fórum Internacional

Botconf 2017 Montpellier

Apresentação na conferência europeia especializada em combate a botnets, compartilhando métodos de análise reversa e desmantelamento de redes de comando e controle.
Local: Montpellier (França) • Botconf
2018
Conferência Global

RSA Conference

Presença e contribuição técnica na maior e mais influente conferência mundial de segurança da informação corporativa.
Local: Estados Unidos • RSA Conference
2018
Engenharia Defensiva

SANS Blue Team Summit Louisville

Discussão especializada sobre arquiteturas defensivas, telemetria de detecção e resposta rápida a invasões no encontro global de Blue Teams.
Local: Louisville, KY (EUA) • SANS Institute
2018
Fórum Internacional

Ignite 2018

Apresentação de metodologias práticas de mitigação de riscos e resposta a ameaças avançadas em conferência técnica de segurança.
Local: Estados Unidos • Ignite
2018
Fórum Internacional

SANSFIRE 2018 Washington-DC

Segunda participação consecutiva no summit do SANS, detalhando investigações forenses e vetores de exploração emergentes.
Local: Washington, DC (EUA) • SANS Institute
2018
Fórum Internacional

Botconf 2018 Toulouse

Retorno à conferência europeia de combate a botnets com nova pesquisa técnica sobre campanhas coordenadas de malware.
Local: Toulouse (França) • Botconf
2019
Conferência Global

RSA Conference San Francisco

Apresentação técnica no palco principal da RSA Conference, no Moscone Center, sobre inteligência operacional contra vetores de ataque complexos.
Local: San Francisco, CA (EUA) • RSA Conference
2019
Fórum Internacional

SANSFIRE 2019 Washington-DC

Painel técnico no SANS Institute apresentando telemetria defensiva obtida a partir de redes de sensores e correlação de eventos.
Local: Washington, DC (EUA) • SANS Institute
2019
Comunidade Internacional

Team Cymru RISE USA

Participação no encontro fechado de operadores e especialistas globais em resposta a incidentes e inteligência de tráfego malicioso.
Local: Estados Unidos • Team Cymru
2022
Publicação Científica

Artigo Científico no SBSeg 22

Publicação acadêmica revisada por pares no Simpósio Brasileiro de Segurança da Informação, validando modelos de correlação técnica e mitigação de vulnerabilidades.
Local: SBSeg / SBC • Artigo Revisado por Pares
2022
Publicação Científica

Artigo Científico na IEEE

Validação acadêmica de alto impacto com publicação de paper técnico na principal associação mundial para avanço da engenharia e tecnologia.
Local: IEEE • Artigo Internacional
2023
Comunidade Internacional

RISE Team Cymru México

Discussão avançada de inteligência contra ameaças e combate ao cibercrime organizado em fórum especializado da América Latina.
Local: México • Team Cymru
2023
Resposta a Incidentes

FIRSTCON 2023 Montreal

Participação técnica na conferência anual do FIRST, principal entidade global de coordenação de CSIRTs e times de resposta a emergências computacionais.
Local: Montreal (Canadá) • FIRST Forum
2023
Fórum Internacional

SANSFIRE 2023 Washington

Atuação contínua na conferência do SANS destacando o papel da automação na triagem e contenção de incidentes corporativos.
Local: Washington, DC (EUA) • SANS Institute
2024
Resposta a Incidentes

FIRSTCON 2024 Fukuoka

Apresentação técnica no Japão sobre resposta a incidentes em larga escala e automação contextual de inteligência no encontro mundial do FIRST.
Local: Fukuoka (Japão) • FIRST Forum
15
palcos
e conferências internacionais de cibersegurança de elite (RSA Conference, SANS, Botconf, FIRSTCON, Team Cymru, Ignite).
5
países
visitados com apresentações e estudos técnicos (Estados Unidos, França, Canadá, México e Japão).
2
artigos
científicos publicados com revisão por pares (IEEE e SBSeg).
1
descoberta
global de ameaça, com engenharia reversa e batismo internacional (ransomware Mamba).
8+
anos
ininterruptos de atuação de Renato Marinho como Incident Handler no SANS Internet Storm Center.

Pesquisa viva integrada às nossas plataformas

CTEM | Agentic API Exposure Management
ARGUS CTEM: agentes de IA priorizam vulnerabilidades e destacam só os riscos reais em código e APIs.

ARGUS

Gerenciamento de exposição contínua das fontes de ameaças da infraestrutura do cliente. O ARGUS consolida e prioriza informações de vulnerabilidades visando um contexto amplo de gerenciamento de riscos e proteção que podem ir do endpoint, infraestrutura centralizada, cloud e aplicações.

AISPM | AI Security Posture Management
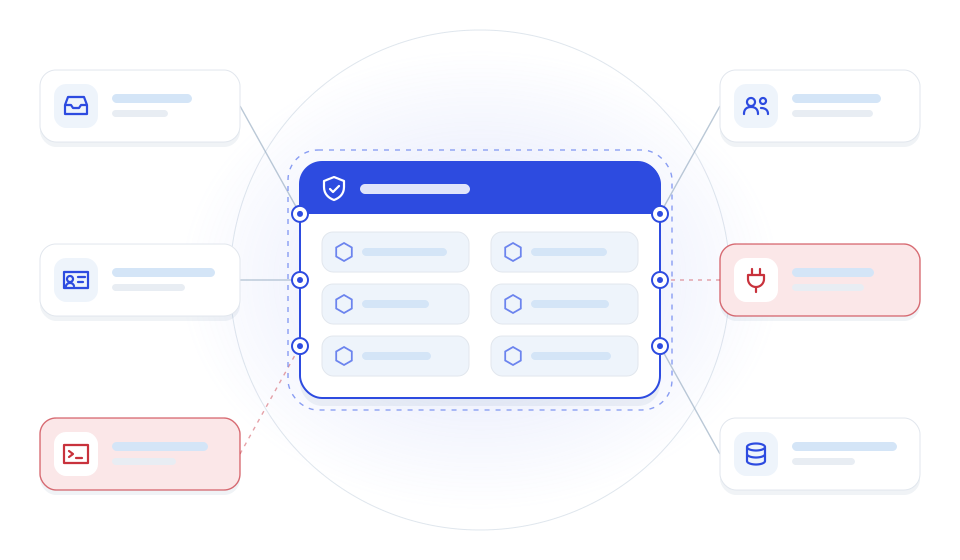
O ATALAIA libera o tráfego legítimo entre os agentes de IA e bloqueia conexões maliciosas na fronteira.

ATALAIA

Visibilidade e contexto para a governança de inteligência artificial corporativa. O ATALAIA descobre agentes, modelos, MCP servers e integrações de IA, mapeando caminhos de risco e configurações inseguras antes que virem incidentes.