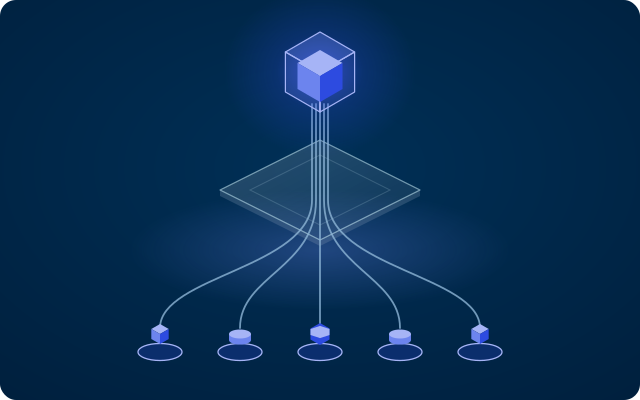
O ARGUS analisa repositórios, dependências e rotas através de agentes especializados para validar se falhas teóricas são exploráveis em produção, eliminando alertas irrelevantes da sua esteira.
Scanners convencionais apontam falhas em bibliotecas sem checar se aquele trecho de código é executado. Isso gera um backlog infinito de tickets que consome tempo da engenharia e oculta riscos graves.
Até 87%
Redução no ruído de alertas
Com validação contextual de alcançabilidade executada pelos agentes inteligentes do ARGUS.
*(Baseado em testes internos realizados pelo SecureSt8 Labs com modelos e amostras proprietárias)
O ARGUS é uma plataforma de CTEM voltada à gestão contínua de exposição em aplicações e APIs. A solução conecta o código-fonte à infraestrutura de rede para comprovar quais vulnerabilidades oferecem caminhos reais de ataque.
Mais de 50 anos de vivência prática combinada em cibersegurança
Criada por pesquisadores e executivos de segurança, a SecureSt8 desenvolve tecnologias proprietárias orientadas para a tomada de decisão executiva. Sob a tese de Service-as-Software, unimos ferramentas especializadas e acompanhamento consultivo contínuo para resolver gargalos críticos de visibilidade e priorização que soluções de prateleira deixam em aberto.
Renato Marinho
Líder de Pesquisa & Labs
Mais de 25 anos de atuação técnica, Doutor em Informática Aplicada, Incident Handler do SANS Internet Storm Center (ISC), palestrante internacional na RSA Conference e líder de pesquisa do SecureSt8 Labs.
Neife Urbano de Araujo
Especialista em Segurança & Auditoria
Mais de 25 anos liderando cibersegurança executiva e combate a fraudes digitais na América do Sul, professor de Gestão de Crises Cibernéticas na FIA Business School e auditor líder ISO 27000.
Scanners comuns apenas acusam versões antigas de bibliotecas. O ARGUS prova se o trecho vulnerável é acionado pelo seu sistema e acessível na rede.
Como funciona a validação com agentes de IA?
O squad de agentes da SecureSt8 analisa grafos de chamada no código e rotas de rede para comprovar se a falha pode receber dados externos em produção.
O ARGUS substitui as ferramentas que já usamos?
Não. O ARGUS se integra aos repositórios e scanners que sua empresa já possui, organizando e enriquecendo as informações com contexto prático.
O que significa defesa na velocidade da máquina?
Significa que a triagem de vulnerabilidades deixa de depender de processos manuais lentos e passa a ser executada em segundos por agentes de IA especializados.